Si vous faites du staking, vous avez déjà entendu « not your keys, not your crypto ». Mais quand vous déléguez à un prestataire de staking, qui contrôle quoi, exactement ? La plupart des gens ne savent pas répondre, et le secteur s'accommode très bien de cette confusion. Voici la réalité technique.
Le staking est devenu la façon par défaut de faire travailler des cryptos inactives. Pourtant, pour une pratique aussi répandue, le modèle de confiance qui la sous-tend reste mal compris. Quand vous stakez via un prestataire, vous faites un pari implicite sur ce que ce prestataire peut et ne peut pas faire de vos actifs. Si le pari est mauvais, vous l'apprenez à la dure, par des retraits gelés, des frais opaques, ou pire.
Cet article décompose ce que « non-custodial » signifie vraiment au niveau du protocole, ce qu'un opérateur de staking peut et ne peut pas toucher, et comment évaluer n'importe quel prestataire que vous envisagez. Pas de marketing, juste la mécanique.
Le spectre de la conservation
« Custodial contre non-custodial » est traité comme un choix binaire. Ça ne l'est pas. Il existe aujourd'hui trois modèles distincts en production, chacun avec une surface de confiance différente.
Le staking custodial est ce que proposent la plupart des plateformes d'échange centralisées. Vous envoyez vos fonds à la plateforme, elle stake pour votre compte, et elle détient tout : votre capital, vos clés, vos récompenses. Vous ne détenez qu'une reconnaissance de dette. Si la plateforme gèle les retraits, se fait pirater ou devient insolvable, vos actifs sont exposés. C'est pratique, mais vous avez cédé le contrôle entièrement.
Le liquid staking (Lido, Rocket Pool et assimilés) fait passer vos fonds par un contrat intelligent. Vous déposez, et vous recevez un token dérivé, stETH ou rETH, qui représente votre position. Vous conservez un actif liquide et échangeable, mais la confiance se déplace vers le contrat et son ensemble d'opérateurs : le code, sa gouvernance et les opérateurs de nœuds derrière.
La délégation non-custodial est le modèle où vous gardez le contrôle. Vous conservez la clé qui gouverne vos fonds. L'opérateur fait tourner l'infrastructure de validation pour votre compte, mais il est structurellement incapable de déplacer votre capital. Il perçoit des frais pour faire tourner une infrastructure fiable, rien de plus.
| Custodial (CEX) | Liquid staking | Non-custodial (Nodz) | |
|---|---|---|---|
| Qui détient le capital | La plateforme | Le contrat intelligent | Vous |
| Exposition au slashing | Portée par la plateforme (opaque) | Mutualisée sur tout le pool | La vôtre, liée à votre opérateur |
| Accès au retrait | La plateforme peut le geler | Via le contrat / le marché secondaire | Toujours à vous |
| Hypothèse de confiance centrale | La solvabilité de l'entreprise | Le code et l'ensemble des opérateurs | Uniquement la disponibilité de l'opérateur |
| Liquidité | Dépend des conditions de la plateforme | Élevée (LST échangeable) | Période de blocage / déblocage |
La distinction n'a rien d'académique. Elle détermine exactement ce qui arrive à vos actifs le jour le plus difficile.
Ce que disent vraiment les chiffres
Le marché penche massivement vers les modèles où vous cédez le contrôle, et cette concentration est désormais reconnue comme un risque.
Environ 34 % de tout l'ETH est staké aujourd'hui, ce qui représente approximativement 41,4 millions d'ETH, soit environ 77 milliards de dollars aux prix actuels.
Lido représente actuellement environ 9,41 millions d'ETH, soit près de 22,7 % de tout l'ETH staké. Au sein du segment du liquid staking en particulier, Lido détient une part de marché bien plus élevée, de 62,62 %. Vitalik Buterin, cofondateur d'Ethereum, a signalé la concentration du staking comme un risque systémique.
La valeur totale verrouillée dans les protocoles de liquid staking s'élève actuellement à environ 34,83 milliards de dollars sur l'ensemble des blockchains supportées. Le liquid staking sur Ethereum représente à lui seul environ 28,07 milliards de dollars, soit 15,02 millions d'ETH.
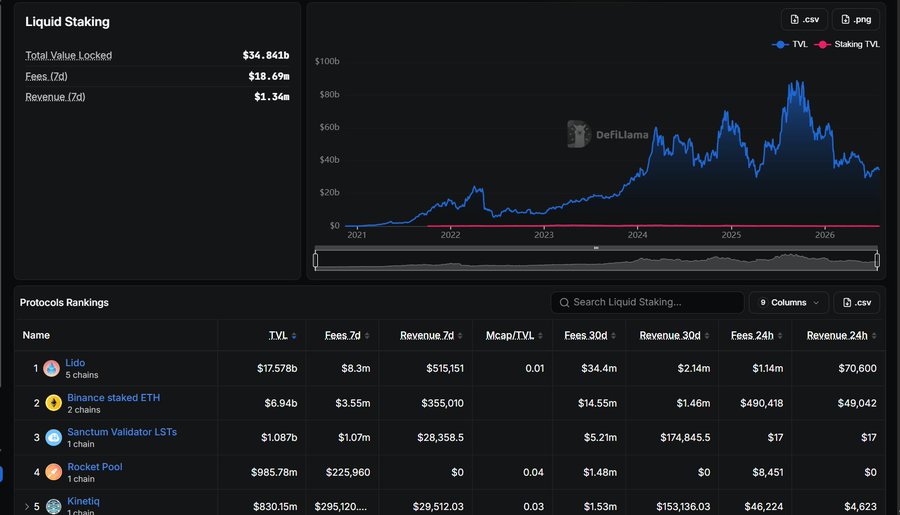
Valeur totale verrouillée dans les protocoles de liquid staking. Source : DefiLlama, consulté le 4 août 2026.
Le constat est simple. La majorité du capital staké se trouve aujourd'hui chez des prestataires qui détiennent les clés, et le marché commence à traiter cela comme un problème structurel, pas comme une commodité.
La clé qui compte vraiment
C'est la partie que la plupart des explications passent sous silence. Dans un système proof-of-stake, « votre clé » n'est pas une seule clé. Le staking sépare deux responsabilités, et c'est cette séparation qui porte tout le modèle.
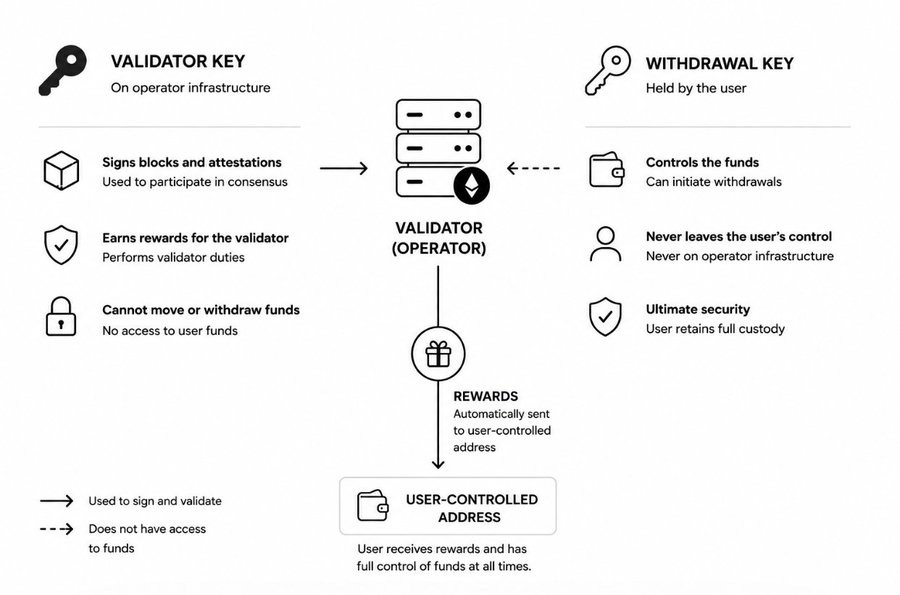
La clé de validation (de signature) signe les blocs et les attestations. Elle doit être en ligne et disponible pour le réseau en permanence, ce qui signifie qu'elle vit sur l'infrastructure de l'opérateur. Si cette clé est compromise, un attaquant peut signer des messages malveillants, mais il ne peut pas déplacer les fonds.
La clé de retrait contrôle les actifs eux-mêmes. C'est elle qui autorise le désengagement et le retrait. Dans une configuration non-custodial correctement conçue, cette clé ne touche jamais l'opérateur. Elle reste chez vous.
Cette séparation est ce qui rend le staking non-custodial possible. L'opérateur signe des
blocs en votre nom pour garder le validateur actif et productif, mais il n'a aucun chemin
vers votre capital. Sur Ethereum, c'est appliqué au niveau du protocole via les
identifiants de retrait. Le type d'identifiant 0x01 (et désormais 0x02) dirige les
retraits vers une adresse que vous contrôlez. L'opérateur peut faire tourner le validateur
indéfiniment sans jamais pouvoir rediriger un seul wei de votre stake.
Si un prestataire peut désengager ou retirer vos actifs sans vous, il n'est pas non-custodial. C'est ça, le test.
Que peut vraiment faire un opérateur défaillant ou malveillant ?
Être honnête ici inspire plus confiance que n'importe quelle garantie. Non-custodial ne veut pas dire sans risque. Cela veut dire que le type de risque est borné et connu. Soyons donc précis.
Ce qu'un opérateur ne peut pas faire :
- Voler votre capital. La clé de retrait ne lui appartient pas.
- Retirer ou désengager sans votre autorisation.
- Vous couper indéfiniment de vos propres fonds.
Ce qu'un opérateur peut faire, et où se situe le vrai risque :
- Se faire slasher. Si l'opérateur signe deux fois (équivocation) ou, sur certaines chaînes, subit une indisponibilité sévère, le protocole pénalise le validateur. Cette pénalité est prélevée sur votre stake. Tout le métier d'un opérateur sérieux consiste à ramener ce risque vers zéro.
- Provoquer des problèmes de disponibilité. Si son infrastructure tombe, votre validateur cesse d'attester et cesse de gagner jusqu'à ce qu'elle se rétablisse. Vous ne perdez pas de capital, mais vous perdez du rendement.
- Capter ou mal gérer la MEV. La façon dont un opérateur traite les récompenses de la couche d'exécution et la MEV détermine ce qui vous parvient vraiment.
Voilà la surface de risque honnête. La valeur d'un bon opérateur non-custodial n'est pas « zéro risque ». C'est minimiser les risques sur lesquels il peut agir (slashing, indisponibilité, gestion de la MEV) tout en étant structurellement exclu de celui qui ferait le plus mal, votre capital.
Comment Nodz est architecturé autour de ça
Chez Nodz, le modèle non-custodial n'est pas une fonctionnalité ajoutée après coup. C'est la fondation. Vous conservez vos identifiants de retrait en permanence. Nous faisons tourner l'infrastructure de validation ; nous ne détenons jamais la clé qui contrôle vos fonds.
Côté infrastructure, c'est la fiabilité qui minimise les risques sur lesquels nous pouvons agir :
- Disponibilité : 99,98 %
- Historique de slashing : 0 événement de slashing depuis la création
- Réseaux supportés : Solana, Starknet, Sui, Ethereum, Arbitrum
- TVL : plus de 35 M$
Le résultat, c'est une infrastructure de niveau institutionnel avec une garantie simple pour le particulier. Vos clés restent les vôtres.
#engineering